
WordPress史上でも最悪「wp2shell」脆弱性でIDやパスワードなしにサイトの乗っ取りが可能に
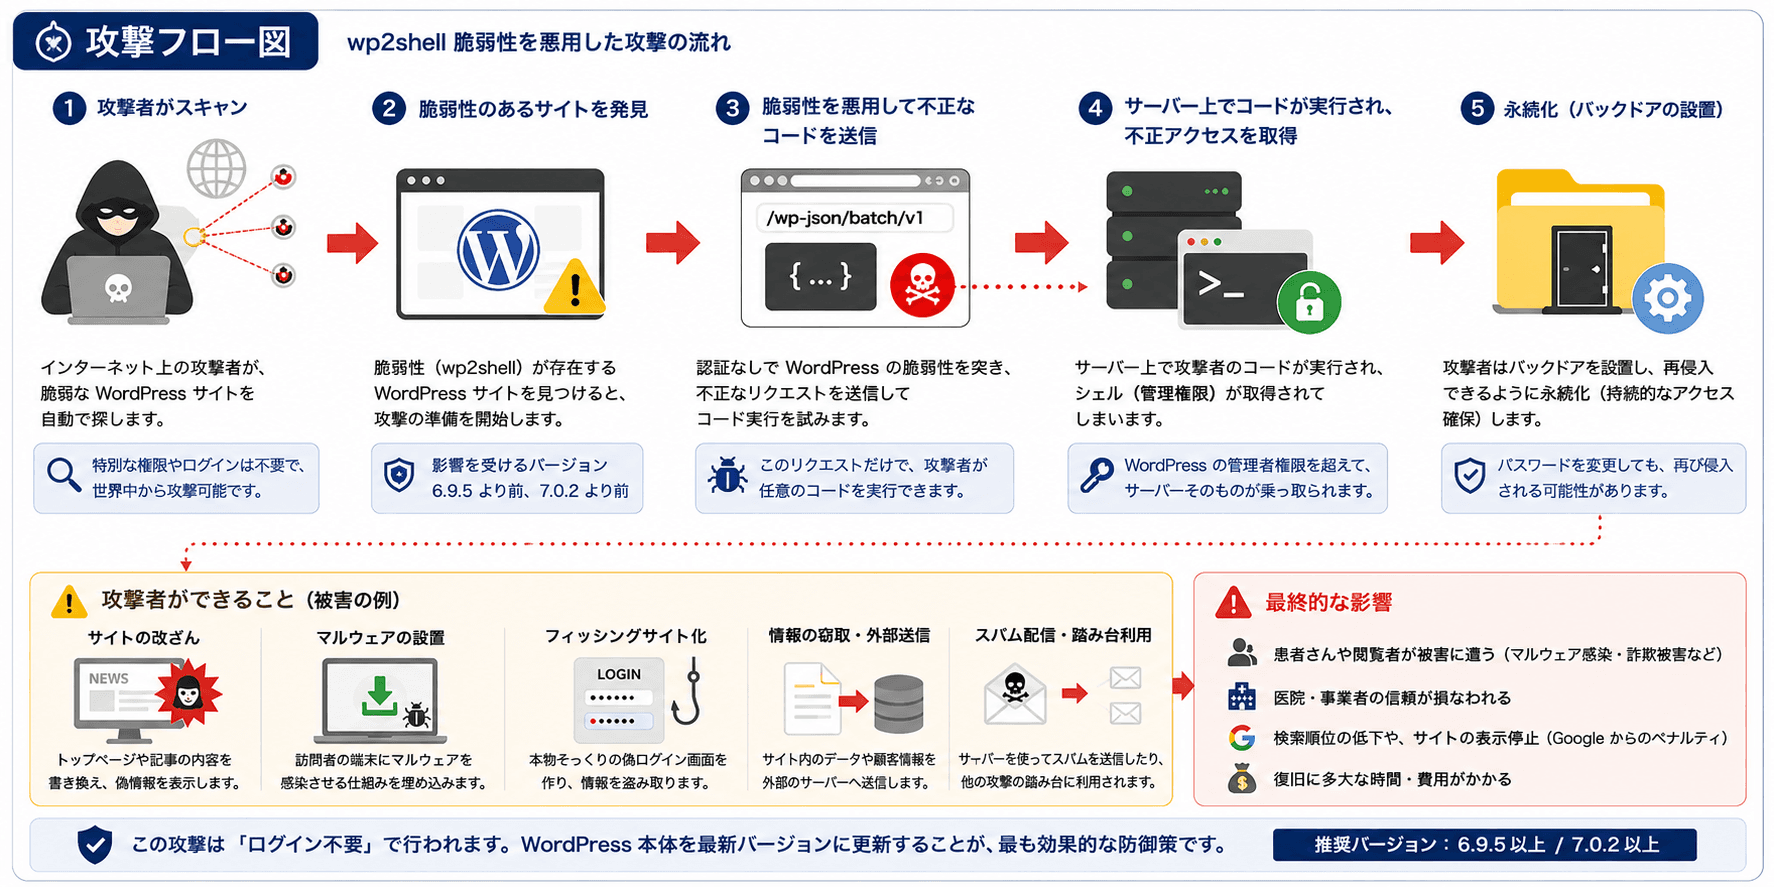
「WordPress(ワードプレス)にセキュリティの問題」という投稿がXなどで世間を騒がせていますが、何に気をつければ良いのでしょうか?この記事では今回のセキュリティリスクの内容、対象となる人、対処方法などについて解説します。
今回のセキュリティリスクで起こりうる危険
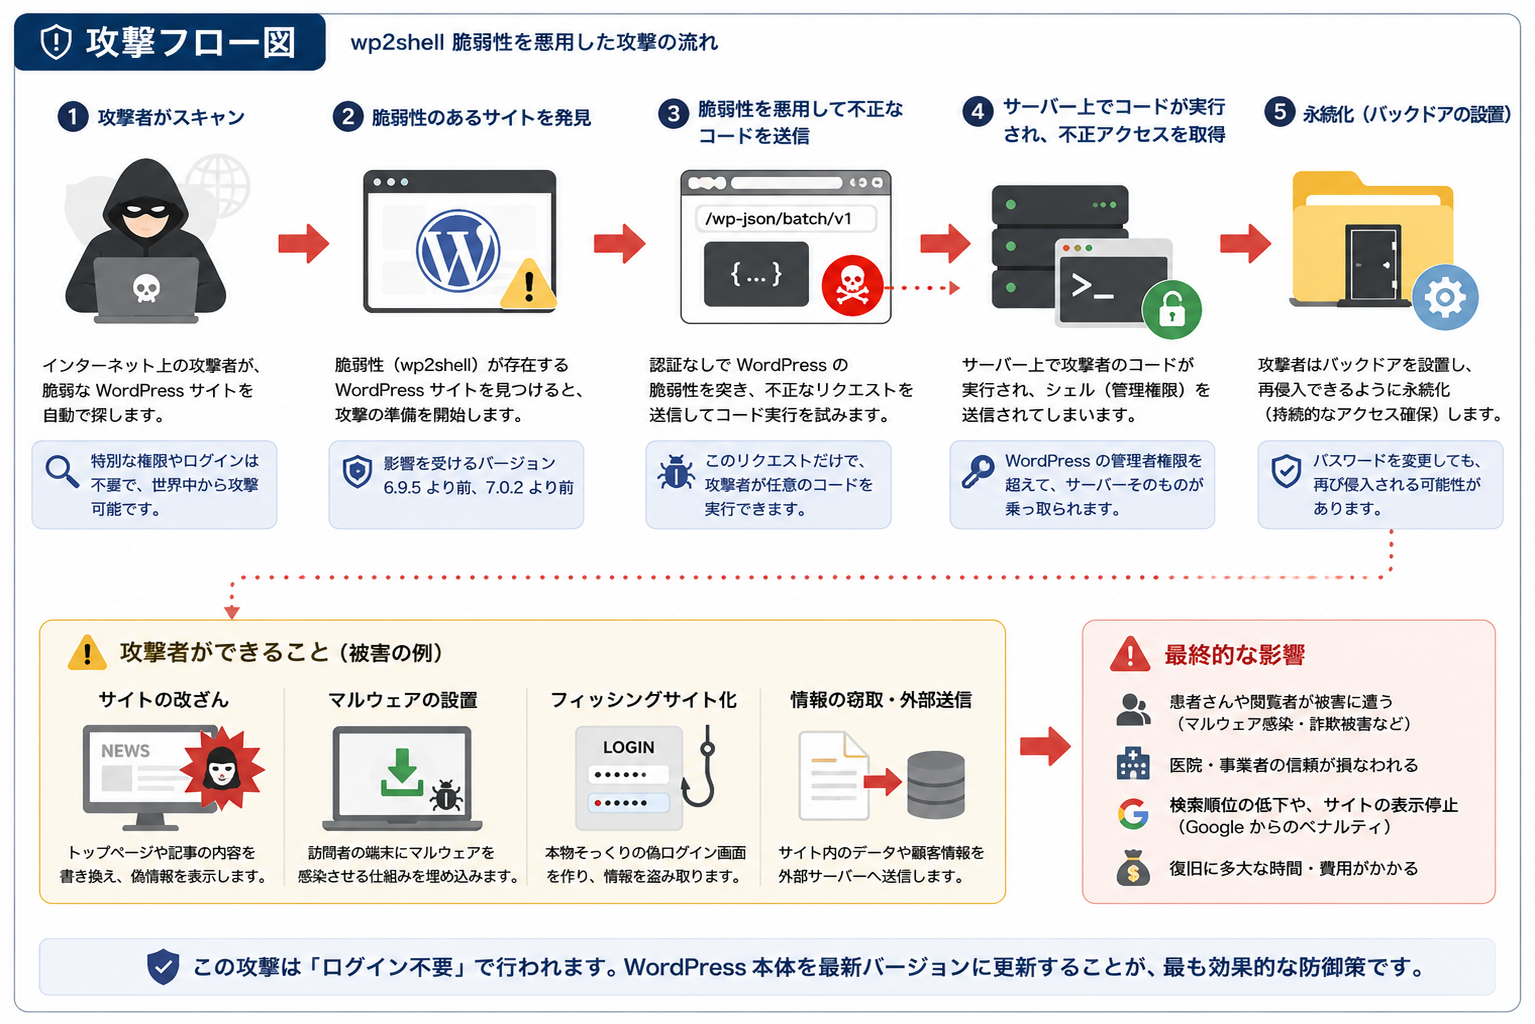
今回のWordPressのセキュリティリスク(wp2shell / CVE-2026-63030)は、「WordPress 6.9.x(6.9.5未満)および7.0.x(7.0.2未満)において、REST APIのRoute ConfusionとSQL Injectionを組み合わせることで、認証不要でリモートコード実行(RCE)が可能になる」と説明されています。正確には同じく発表されたCVE-2026-60137と組み合わせることで本攻撃が成立します。
Adam Kuesさんによる報告

wp2shell: Pre Authentication RCE in WordPress Core › Searchlight Cyber
Critical issue discovered in WordPress Core affecting the majority of WordPress-built sites. The zero-day is a pre-authentication Remote Code Execution (RCE) that can be used by attackers to run malicious code to steal data or seize control without requiring login details...
WordPress公式
WordPress 7.0.2 Release – WordPress News
米政府機関の発表
NVD - CVE-2026-63030
GitHubでもcriticalとなっています。
REST API batch-route confusion and SQL injection issue leading to Remote Code Execution
WordPress versions 6.9 and higher are vulnerable to a REST API batch-route confusion weakness, which combined with an SQL injection issue ([GHSA-fpp7-x2x2-2mjf](https://github.com/WordPress/wordpre...
もうすこし噛み砕いて説明をすると、脆弱性を含むバージョンのWordPressをお使いの場合、IDやパスワードを持っていなくても攻撃者がサーバーにコマンドを送信し、プログラムを動かすことができるという内容のものになります。
サーバーを乗っ取ることで
サーバーに自分がログインできるようにする
既存のユーザーがサーバーにログインできないようにする
ウェブサイトの内容を書き換える
サイトをフィッシングサイトにして訪問者に罠を仕掛ける(パスワード流出、ウイルス)
サーバー内のID、パスワードを盗み取る
サーバーを踏み台にして、他のサーバーを攻撃する
など、いろんなことができてしまいます。
対象となるバージョン
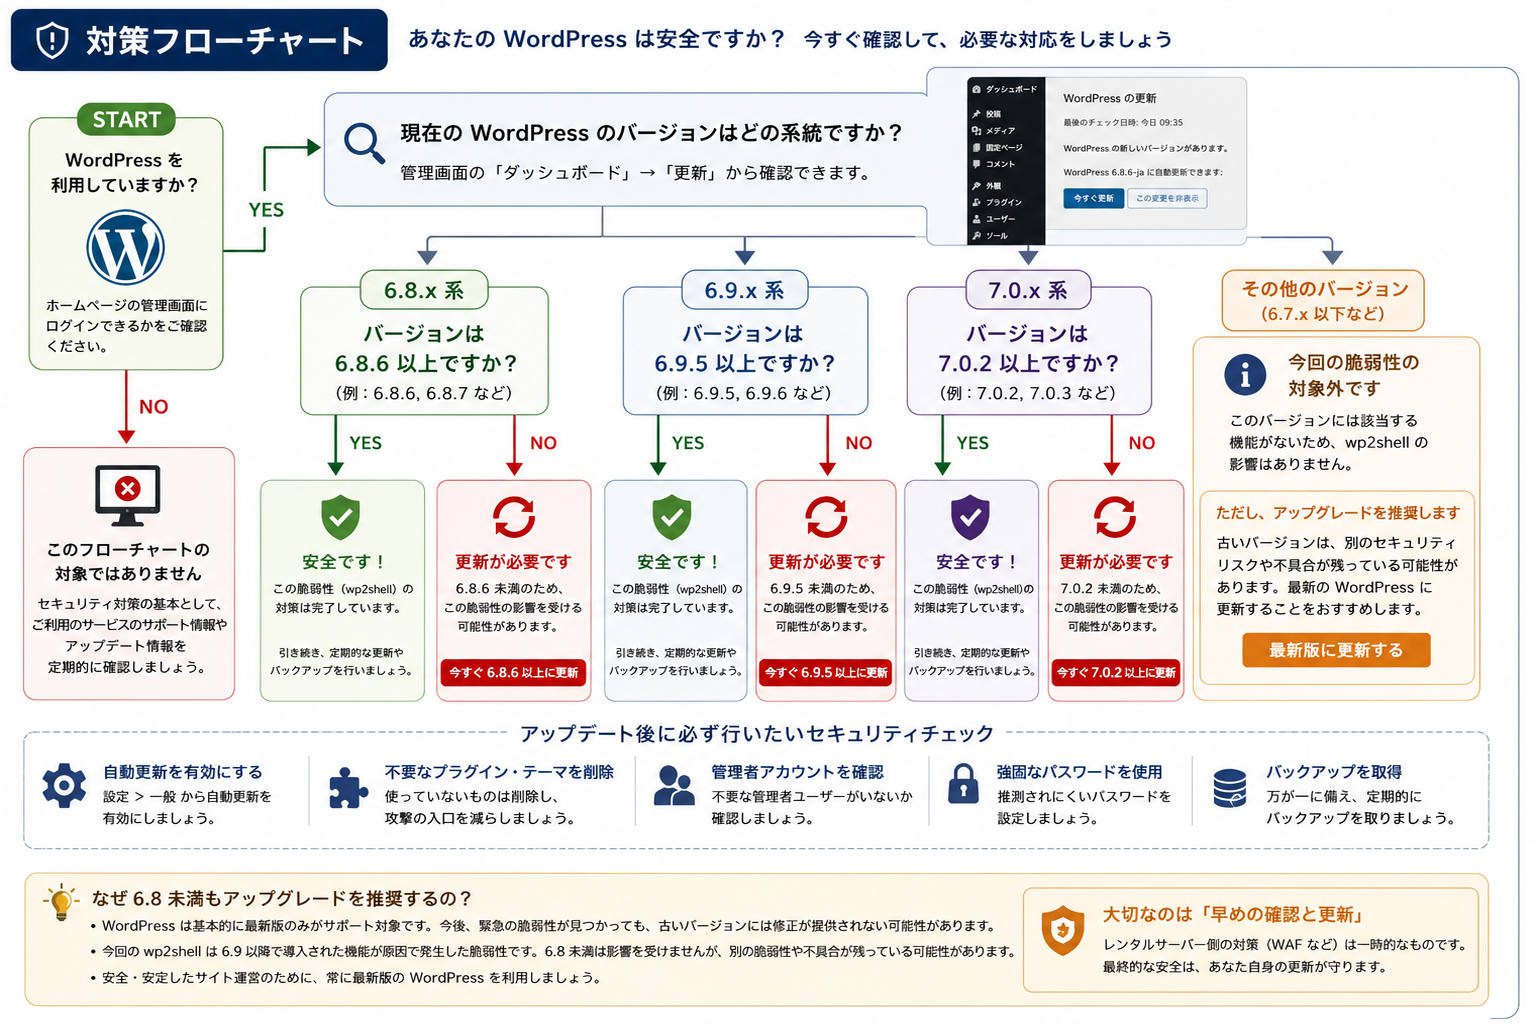
WordPressを利用されている方は、まずWordPress本体のバージョンを確認してください。
7.0.2 未満 → 7.0.2 以上への更新
6.9.5 未満 → 6.9.5 以上への更新
6.8.6 未満 → 6.8.6 以上への更新
6.7.X 以下 → 今回の攻撃の対象となるREST APIが実装されていないため本攻撃の影響は受けませんが、古いバージョンのためどこかのタイミングでアップデートが推奨です。
なぜここまで騒がれているのか
まず、IDもパスワードもなしにサーバーを乗っ取れるということ自体が、セキュリティレベルではCriticalに取られることが多いです。また、通常こういった系のセキュリティホールは、アプリケーション本体ではなく追加したプラグインなどの脆弱性を突いて攻撃されることが多いのですが、今回はプラグインなど何も入れていないアプリケーション本体の脆弱性であるため、影響範囲が広くなっています。
報告のタイムライン
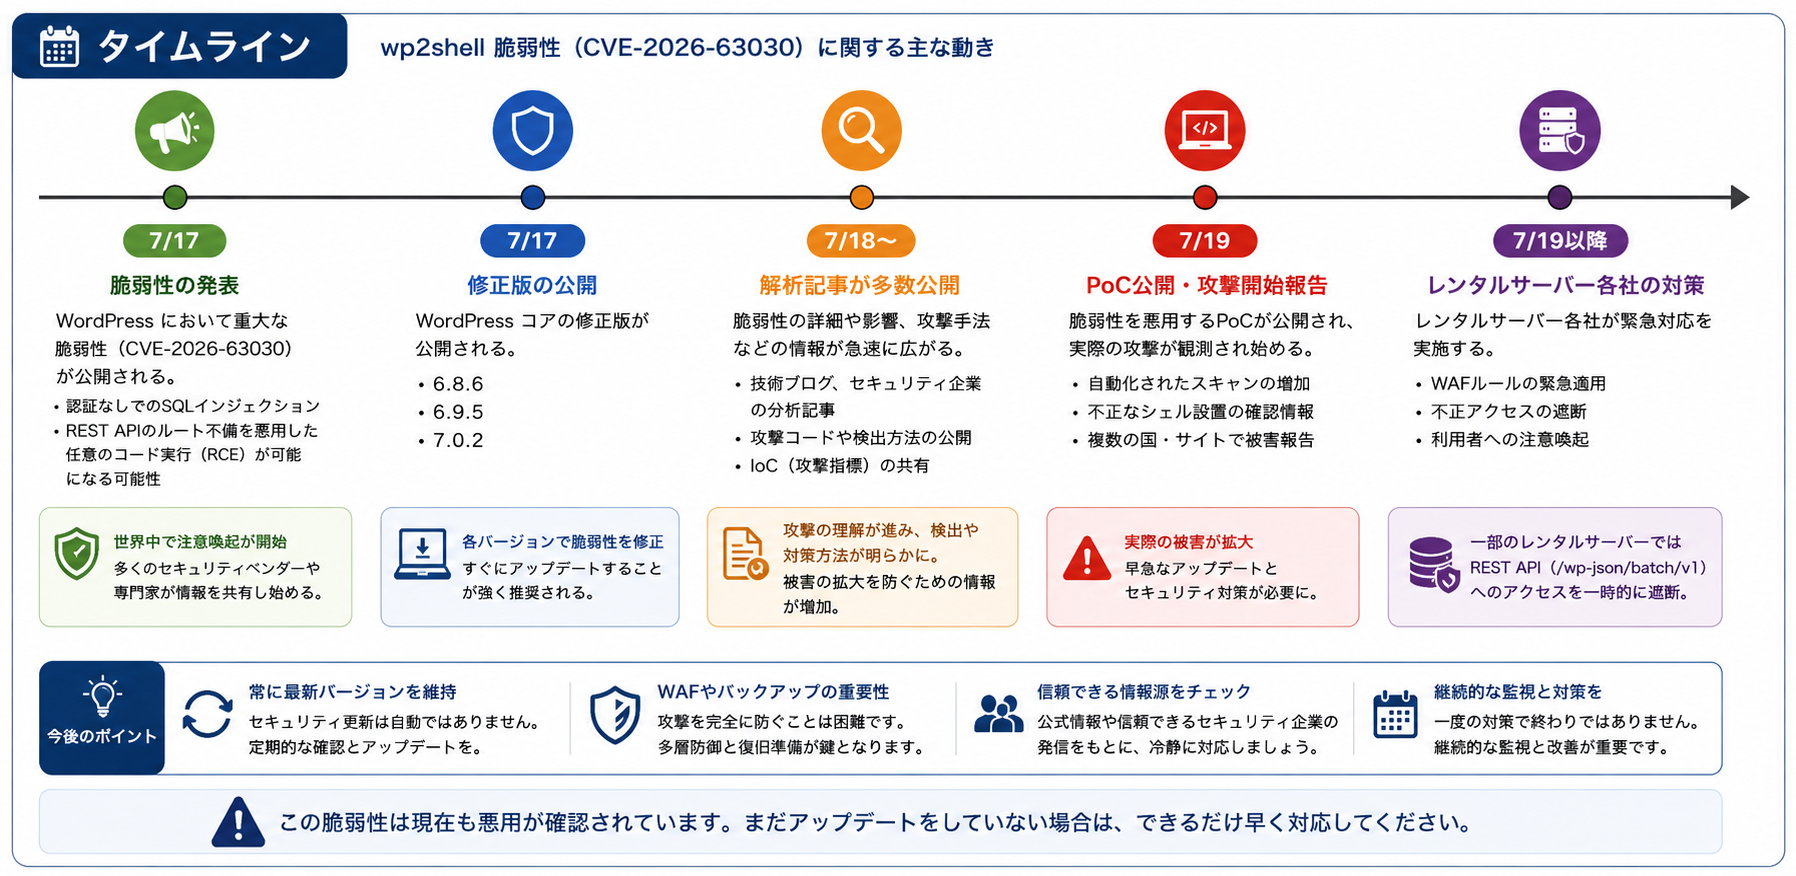
7月17日(金)に最初の報告が発表され、同日に修正版が公開、7月18日(土)頃にSNSやwebsiteなどで本脆弱性を取り扱った記事が次々と公開されるようになりました。7月19日(日)にPOC(Proof of Concept)が公開され、各ベンダー等の緩和策対応が開始になりました。日本では7月20日(月)が祝日であったため、脆弱性公開からPOCの公開までが連休中となったため対応の遅延が心配されます。POCが公開されると実際の攻撃手法が明らかになってしまうため、誰でもこのセキュリティホールを利用して攻撃を行うことができるようになります。
各ベンダーの対応
これに対し、サーバーを提供する各ベンダーの側でも、緩和策と呼ばれる、セキュリティホールを一時的に塞ぐ対応のいわゆる「時間稼ぎ」がされています。根本的な解決はアプリケーション自体のバージョンアップですが、対応までにある程度の時間を確保できるようになっています。
例: Xserverさん
【重要】WordPressの脆弱性(wp2shell/CVE-2026-63030)に関する注意喚起とサーバー側対策のお知らせ
レンタルサーバー【エックスサーバー】からのお知らせ | 2026/07/19 【重要】WordPressの脆弱性(wp2shell/CVE-2026-63030)に関する注意喚起とサーバー側対策のお知らせ
対応するには?
自身でサーバー契約・WordPressインストールをされている方は、バージョンを確認
対象バージョンであった際には、バージョンの更新作業と、WordPress内に不審なアカウントが追加になったりしていないかの確認を
管理業者がおられる場合は業者へ確認
などが現実的かと思います。
最後に
今回のような脆弱性は今後も繰り返されます。
そのため
自動更新を有効にする
定期的にWordPressを更新する
レンタルサーバーからのお知らせを確認する
という運用で日頃から備えておくことが重要です。