
KindaRails2Shell (CVE-2026-66066)とは?Railsの画像アップロード機能に潜む重大な脆弱性を解説
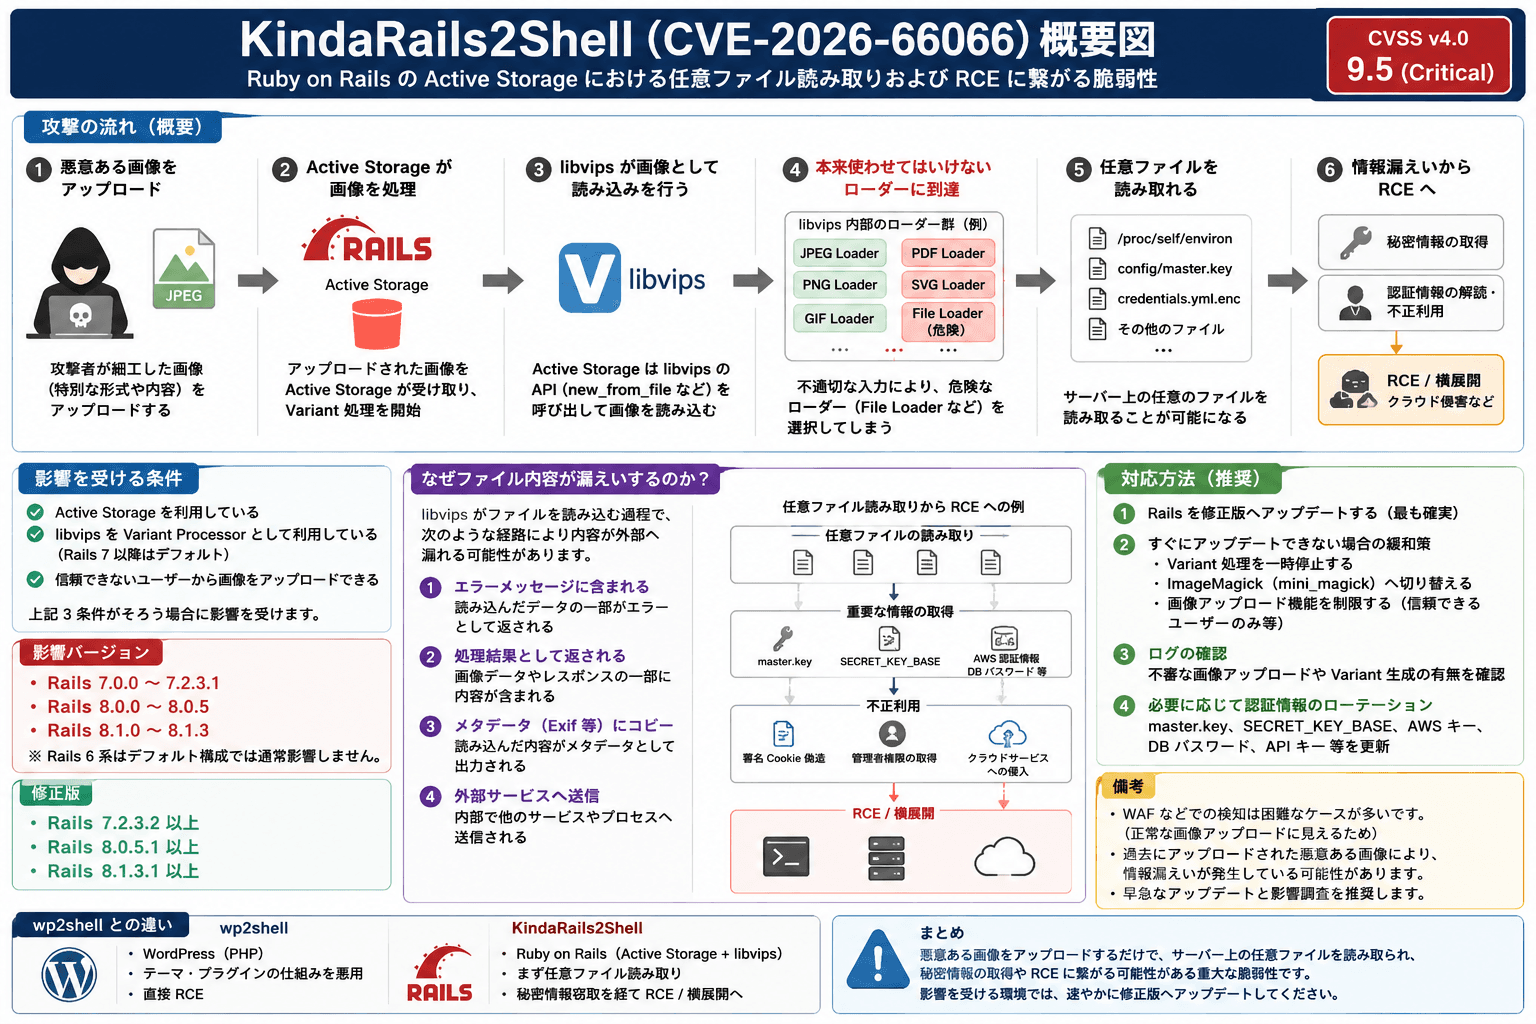
先日のWordpressの脆弱性報告から1ヶ月も経たないうちにRuby on Railsの Active Storage において、任意ファイル読み取りおよびリモートコード実行(RCE)につながる可能性のある重大な脆弱性 KindaRails2Shell(CVE-2026-66066) が公開されました。
CVSS v4.0では 9.5(Critical) と評価されており、Railsアプリケーションを運用している方は早急な確認・アップデートが推奨されます。
https://www.cve.org/CVERecord?id=CVE-2026-66066
本記事では、
この脆弱性は何が問題なのか
なぜ画像アップロードから任意ファイルが読み取れるのか
どのような環境が影響を受けるのか
開発者はどのように対応すべきか
について解説します。
KindaRails2Shellとは
KindaRails2Shellは、Railsの Active Storage が画像処理ライブラリ libvips を利用する際に発生する脆弱性です。
攻撃者が細工した画像をアップロードすると、本来画像として処理されるはずの入力が、libvipsの危険なローダーへ誘導されることで、サーバー上の任意ファイルを読み取れる可能性があります。
その結果、
config/master.key
credentials.yml.enc
SECRET_KEY_BASE
AWS認証情報
データベース接続情報
などの重要な情報が漏えいし、最終的にはRCEやクラウド環境への侵入へ発展する可能性があります。
攻撃の流れ
攻撃の概要は以下のようになります。
攻撃者が細工した画像をアップロード
Active Storageが画像処理を開始
libvipsが画像を読み込む
本来利用されるべきではないローダーへ誘導される
サーバー上の任意ファイルが読み取られる
認証情報を利用してRCEや横展開が行われる
重要なのは、「画像パーサのバッファオーバーフロー」ではなく、画像読み込み処理の設計そのものが悪用されている点です。
なぜ画像アップロードから任意ファイルが読めるのか
「JPEGしか受け付けていないのに、なぜサーバー内部のファイルが読めるのか」と疑問に思う方も多いでしょう。
今回問題となったのは、画像のMIMEタイプではありません。
libvipsはJPEG専用ライブラリではなく、多数の画像形式や入力ソースに対応した高機能ライブラリです。
通常はJPEGやPNGを読み込みますが、今回の脆弱性では、本来利用されるべきではないローダーへ到達できてしまうことが問題でした。
つまり、「JPEGを画像として読む」ではなく、「libvipsが任意の入力ソースを画像として解釈しようとしてしまう」ことが原因となっています。
MIMEチェックでは防げない
「JPEGだけ許可すれば安全なのでは?」
と思われるかもしれません。
しかしMIMEチェックは、HTTPリクエストやファイルヘッダを確認する入口のチェックに過ぎません。
今回の脆弱性は、その後の画像処理ライブラリ内部で発生します。
つまり、入口では正常なJPEGに見えていても、内部で危険なローダーへ誘導されれば、防ぐことはできません。
そのため、
MIMEチェック
拡張子チェック
マジックナンバー確認
だけでは十分ではありません。
影響を受ける環境
以下の条件が揃う場合に影響を受けます。
Active Storageを利用している
libvipsをVariant Processorとして利用している(Rails 7以降ではデフォルト)
信頼できないユーザーが画像をアップロードできる
管理画面のみの利用であっても、画像アップロード機能が存在する場合は確認を推奨します。
対応方法
最も重要な対策は、Railsを修正版へアップデートすることです。修正版では、Active Storageが利用できるlibvipsのローダーをホワイトリスト化し、本来利用されるべきではないローダーへ到達できないよう修正されています。
修正版
Rails 7.2.3.2以上
Rails 8.0.5.1以上
Rails 8.1.3.1以上
アップデートが困難な場合は、
Variant処理を一時停止する
画像アップロードを制限する
mini_magickへの一時切り替え
なども緩和策となります。
攻撃を受けた可能性がある場合
アップデートだけでは十分ではありません。
もし既に攻撃を受けていた場合は、
config/master.key
SECRET_KEY_BASE
AWS認証情報
データベースパスワード
APIキー
などが漏えいしている可能性があります。
必要に応じて、
認証情報のローテーション
ログ調査
不審な画像アップロードの確認
も実施してください。
まとめ
KindaRails2Shellは、「画像アップロード機能」という一見安全そうな機能から、サーバー内部の認証情報へ到達できる重大な脆弱性です。
今回の教訓は、「画像のMIMEチェックを強化すること」ではなく、ライブラリへ必要最小限の権限だけを与える(Least Privilege)ことの重要性を改めて示した点にあります。
Railsアプリケーションを運用している場合は、まず自社環境が影響を受けるかを確認し、該当する場合は速やかに修正版へのアップデートを実施することを推奨します。