
クラウドも安全とは限らない。相次ぐサイバー攻撃から考える医療機関のIT管理
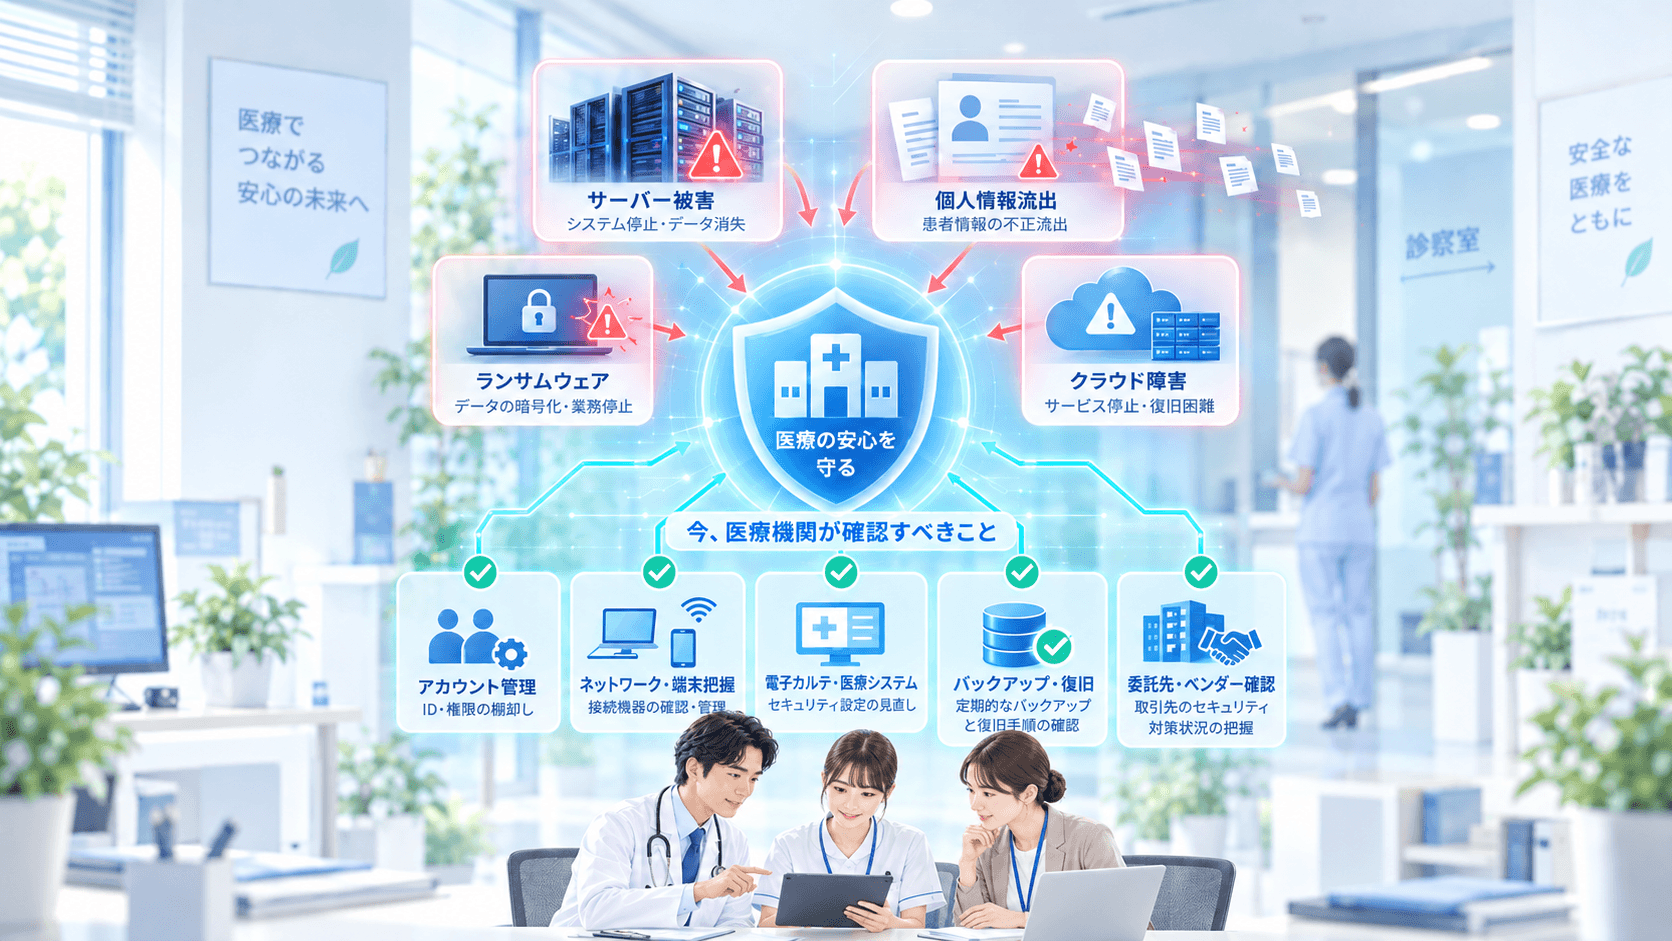
2026年9月から10月にかけて、日本国内で大規模な個人情報流出やランサムウェア被害などのセキュリティ事件が相次いで報告されました。
AIの進化によるサイバー攻撃の激化、このような中、医療機関はどういったポイントに気をつければ良いのでしょうか。
主な事件
タイムズカー
2026年9月24日に発表された、パーク24株式会社のTimesサービスでの個人情報漏洩では、160万件にものぼる運転免許証画像、現住所確認書類画像(公共料金の請求書 等)、学生証画像(学生プランの場合)、家族確認書類画像(家族プランの場合)などが流出しました。
免許証があれば金融系の手続き等にも使用できるためその影響が懸念されていますが、ユーザー負担での免許証の再発行へ不満の声が上がっているようです。
タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第3報)|パーク24株式会社
パーク24グループのニュースリリースはこちらからご確認ください。
焼肉きんぐ
2026年10月3日には、株式会社物語コーポレーションが運営する焼肉きんぐで、1000万件を超えるユーザーの会員番号、氏名、メールアドレス、電話番号が流出したと報じられました。昨今、電話での詐欺も増えているとのことで、氏名、メールアドレスとのセット流出はこの規模で起こるとその影響が懸念されます。

『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び | NEWS | 物語コーポレーション
株式会社物語コーポレーションの『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び。
IDCフロンティア(IDCF)
10月7日には、ソフトバンクグループが運営するクラウドサービス IDCフロンティアにおいてランサムウェアによる攻撃があり、クラウドサービス上の仮想サーバーの停止、クラウドサービス上の仮想サーバーの再起動不可などが利用中の495の企業や自治体で起こっているとのことです。
何よりも問題なのは、一時、保管されていたデータの取り出しや復元が困難でデータの復元は顧客自身が保持しているバックアップデータからしか不可能、と報じられていた点です。茨城県庁、東京都小平市、などの名前も上がっており、その影響が心配です。第5報では、一部のデータから復旧が始まったことが報じられています。

【第3報】当社サービスの一部システムへの不正アクセスによる障害について | IDCフロンティア
IDCフロンティアより、プレスリリース、トピックス・ニュースリリース、メディア・ブログ、イベント・セミナーなどのご紹介です。
【第5報】不正アクセスによる障害に関する調査の進捗について | IDCフロンティア
IDCフロンティアより、プレスリリース、トピックス・ニュースリリース、メディア・ブログ、イベント・セミナーなどのご紹介です。
これらの事件の背景
9月に入ってから大規模なサイバー攻撃被害の報告が相次ぎましたが、これは日本だけの話ではないようです。1週間で512のサイバー攻撃が、68カ国で確認されているとのことです。
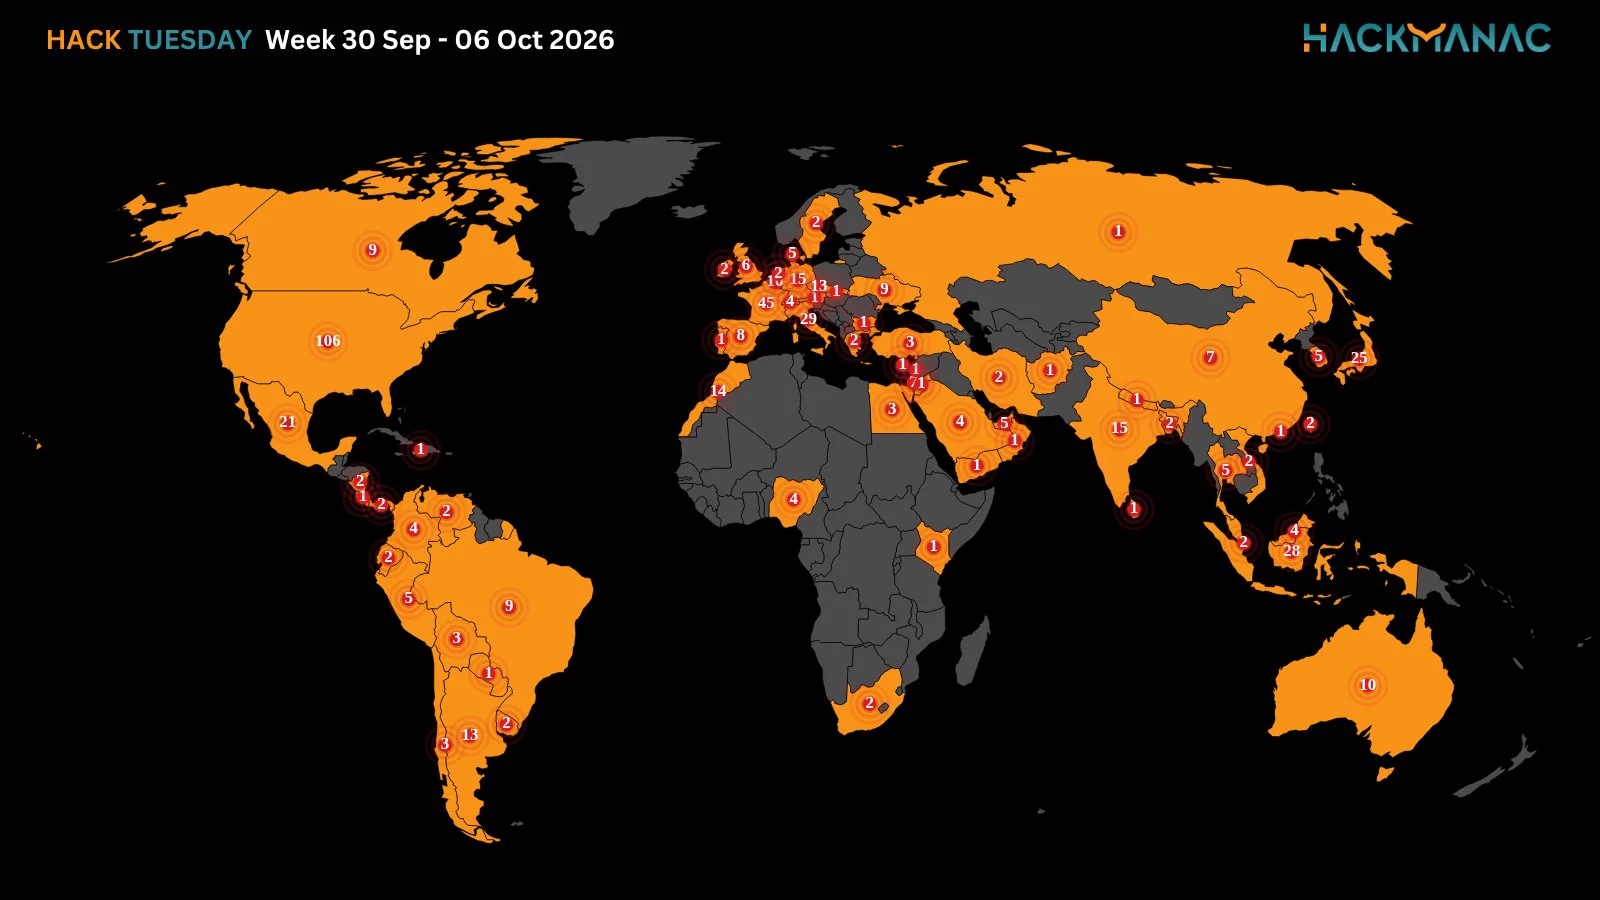
Hackmanac (@H4ckmanac) on X
🟧 #HackTuesday 🟧 Hack Tuesday: Week 30 Sep - 06 Oct 2026 ⚠️512 cyber attacks across 68 countries ⚠️ ➡️The most active threat actor last week was NoName057(16) claiming responsibility for 31 cyberattacks. ➡️The USA is the most affected country, accounting for 20.7% of incidents, with 106 cyber…
最新のAIモデルが使われた?
中国のZ.ai(旧Zhipu AI)が2026年8月14日に発表した、コーディングとサイバー防御に特化したオープンウェイトの大規模言語モデルGLM-5.3が影響しているのではないかと、安野貴博さんなんかは言っています。その他、一般に出回っているAIモデルよりも強力なモデルがアングラ(ダークウェブなど)で出回っているのでは、など指摘する人もいます。
少し前に報告されたシステムの脆弱性が更新されずに突かれた?
2025年12月頃にいろいろnode系フレームワークの脆弱性が報告された時期があって、その頃の脆弱性がいま突かれているのでは?という話もあります。その頃私もnodeで立てていたセンチネルサーバーがあったのですが、見事に1日もしないうちに侵入されたので、攻撃の手数が早くなっているなあ、と痛感しました。
スマートフォンアプリの解析による攻撃経路の同定
ここへきてNICTが興味深い記事を出してきました。これはA2B攻撃と名前が付けられたもので、アプリを解析することで裏側のシステム(バックエンド)のパスやシステム情報を取得し攻撃を行っているとのことです。裏側のシステム自体の脆弱性が突かれているということですので、通常のセキュリティを施していれば防御できる内容にも思えます。さらなる続報に注目しています。
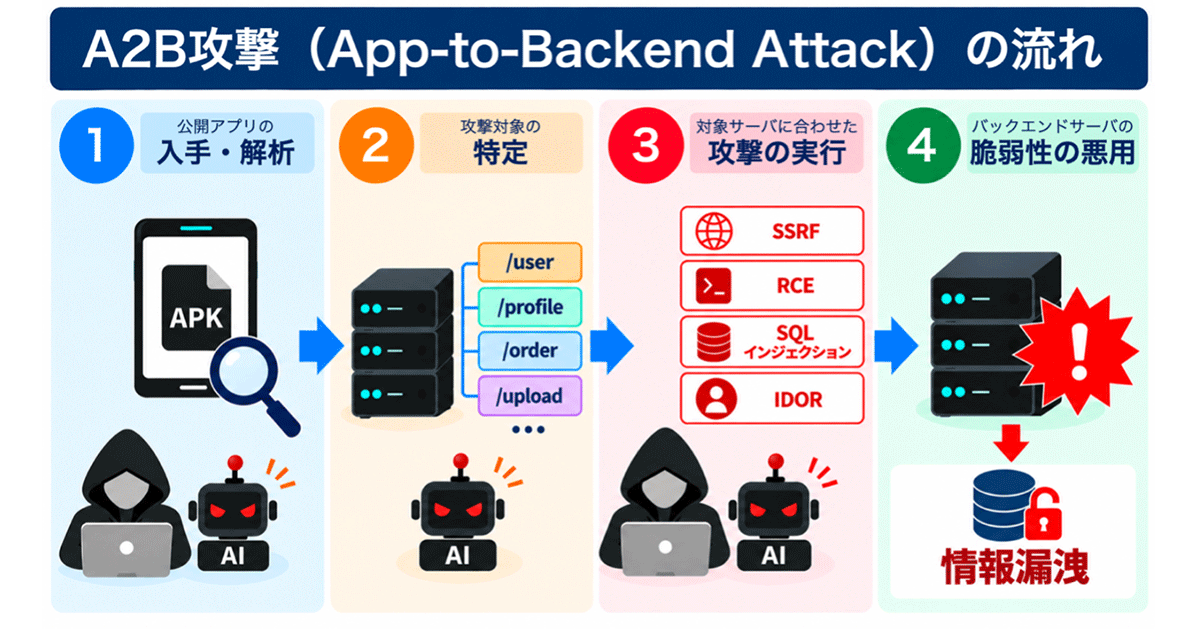
【注意喚起】 相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」|2026年|NICT-情報通信研究機構
国立研究開発法人情報通信研究機構(NICT(エヌアイシーティー)、理事長: 大野 英男)の脅威情報分析チームLETTICE(レティス)は、国内で相次ぐ情報漏えい事案の原因の一つとして、一般に公開されているAndroidアプリを解析し、その情報を悪用してアプリの接続先であるバックエンドサーバを攻撃する手法を特定しました。
日本のシステム開発における構造的な課題
一部のTwitterの投稿などで、開発コストを抑えてかつ開発スケジュールを短くすることを優先、仕様書のない開発を行なっていたことが原因、などと書かれていました。まあ私も受託で入った開発で、仕様書もテストもない、なんてことはたまにありますが。あとは多くの開発が、受託企業の下請の階層構造になっていることも、一つのリスクになっているかと考えられます。
考察
クラウドという便利さの中央集権構造が狙われている
東日本大震災を経て、オンプレミス型のリスクやリモートでの情報共有が注目されて一般的に広まったクラウドサービスですが、仮想化することで大量のデータを一箇所に集められるという利点がありながら、1つの入り口を突破すれば全てのデータにアクセスできるという最大のリスクがあります。これまでは顕在化しなかったものの、AIによる攻撃がどんどん効率化されていく中で大きな問題になっているとも考えられます。
保守の甘さ
AIのおかげで開発はかなり楽になりました。コストもだいぶ抑えられている気がします。が、その分大量に増えるコード、時にはエンジニアが読んでいないコードを抱えることになり、却って保守コストは上がっている実感があります。たいして、脆弱性報告のスピードは増加しており、これを受けて米国のNIST(国立標準技術研究所)の「NVD(脆弱性データベース)」が、CVEの爆発的な増加に伴い従来の“全件を詳細分析してCVSSスコアを付与する”運用を断念したと報じられたくらいです。現在、優先度の高いものからの分析となっているようです。
一番難しいのは、システムに関与する人間の管理
システムをどんなに堅牢でセキュリティレベルの高くしたとしても、そのシステムを開発したり利用したりするのは人間です。人間がなんらかの認証方法でシステムにアクセスする以上、人的要因によるサイバー攻撃を防ぐには、入念な体制作りを行わないといけません。誰かが使っていたUSBメモリ、誰かが置き忘れたIDとパスワードのメモ、そんな小さな穴からダムが崩壊するのかもしれません。
医療機関がいまできること
IDやパスワードの使い回しに注意
現在、複数のサービスのIDとパスワードが流出している中、同じ情報でログインできるクラウドサービスには注意が必要です。それらを順番に変更していくのが良いのですが、自分がどのクラウドサービスを使っているかの把握がまずは重要です。メールボックスに、アカウント作成時のメールが残っているようなら、それらを検索して眺めてみる(or AIに探させる)のも良いかもしれません。使い回しのパスワードは変更をしたり、多要素認証(MFA)を導入するのが良いでしょう。
ネットワークとデバイスを把握する
医療機関ではLANを院内に引いていたり、VPNと呼ばれるネットワーク網を構築していることがあると思います。インターネットと隔離してVPNを構築している場合、「インターネットから遮断しているので安全」と考えがちですが、逆にメンテナンス等でインターネットと交通するためのポートと呼ばれる穴が狙われると一気に侵入されてしまうこともあります。まずはネットワーク網と、インターネットへの交通、そしてネットワーク内にあるパソコンを把握しておくことがまずセキュリティ向上の第一歩です。
職員の把握
セキュリティの管理というとシステムに目が行きがちですが、意外と重要なのが人の把握。職員の増員や退職、メールやアプリのアカウントに退職した職員が残っていないか、共有アカウントを使っている場合はそのリストやログインに使っているアプリケーションのリストなど。棚卸しを兼ねて、この辺りを整理してみるのが良いと思います。これらのリストの保管場所も、メモ帳ではなくクラウドストレージ等セキュアな場所にファイル保存しておくのが理想ではあります。
委託先にコミュニケーションをとってみる
システム開発等でIT企業に委託を行っている医療機関の場合は、「うちは大丈夫ですか?」と軽く投げてみるのが良いと思います。ベンダーも忙しくてセキュリティアップデートが抜けている場合や、ログを取得していない場合があるかもしれません。普段から、簡単なコミュニケーションを細かくとることで、お互いのセキュリティ意識の向上や、トラブルが見つかった時の共有が早くなるかもしれません。
まとめ
セキュリティ対策の第一歩は、高価なシステムを導入することではなく、自分たちの医療機関のIT環境を知ることから始まります。
サイバーセキュリティについて不安になったら
トライウインド株式会社では、月額1〜2万円程度で医療機関向けにサイバーセキュリティ相談を承っております。この記事の内容に近いことのご相談、何から確認をすればよいのか、どこまで確認すれば良いのかなどをメール、チャット、ビデオ会議などで対応します。当社では、医療機関が利用しているITサービスやネットワーク、アカウント管理の状況を整理するところからご相談に応じています。
月に3枠まで、無料のIT相談(30分)も承っておりますので、気軽にご相談をいただけますと幸いです。